AI Act · AI-verordening
De AI Act: wat moet jouw organisatie doen?
Een praktische uitleg van de Europese AI-verordening: welke regels voor jouw AI gelden, wanneer ze ingaan en hoe je aantoont dat je eraan voldoet.
In het kort
Wat is de AI Act?
De AI Act, officieel de AI-verordening (Verordening (EU) 2024/1689), is de Europese wet voor kunstmatige intelligentie. De wet geldt voor iedereen die AI-systemen in de EU op de markt brengt of gebruikt, ook als het bedrijf buiten de EU zit.
De regels hangen af van het risico. Hoe groter de mogelijke schade voor gezondheid, veiligheid of grondrechten, hoe strenger de eisen. Voor de meeste organisaties draait het om drie vragen: in welke risicocategorie valt onze AI, welke rol hebben wij, en kunnen we aantonen dat we aan de regels voldoen?
Risicocategorieën
Vier niveaus van risico
Je verplichtingen hangen af van waarvoor je AI wordt gebruikt, niet van de techniek. Lees hoe je de categorie van jouw AI bepaalt.
Onaanvaardbaar risico
Verboden. Bijvoorbeeld social scoring en emotieherkenning op het werk of op school.
Hoog risico
Toegestaan met strenge eisen: risicobeheer, testen, documentatie, logging en menselijk toezicht. Bijvoorbeeld AI voor werving, kredietbeoordeling of examens.
Beperkt risico
Transparantieplicht: mensen moeten weten dat ze met AI te maken hebben, zoals bij een chatbot of AI-gegenereerde beelden.
Minimaal risico
Geen nieuwe plichten uit de AI Act, zoals spamfilters of AI in games. Andere wetten, zoals de AVG, blijven gelden.
Jouw rol
Aanbieder of gebruiker: je plichten verschillen
Aanbieder
Je ontwikkelt een AI-systeem of laat het ontwikkelen en brengt het onder eigen naam op de markt. Bij hoog risico draag je de zwaarste plichten: risicobeheer, technische documentatie, conformiteitsbeoordeling en monitoring na livegang.
Gebruiksverantwoordelijke
Je gebruikt een AI-systeem in je organisatie, ook als een leverancier het bouwde. Bij hoog risico gebruik je het volgens de instructies, regel je menselijk toezicht, houd je de werking in de gaten en bewaar je de logs.
Iedereen
Sinds 2 februari 2025 moet elke organisatie die AI inzet zorgen dat medewerkers voldoende AI-geletterd zijn: ze begrijpen wat de AI doet, wat de risico’s zijn en hoe ze er verantwoord mee werken.
Tijdlijn
Wanneer gelden de regels?
1 augustus 2024
De AI Act treedt in werking.
2 februari 2025
Verboden AI-praktijken gelden, en de plicht tot AI-geletterdheid.
2 augustus 2025
Regels voor AI-modellen voor algemene doeleinden, zoals grote taalmodellen.
2 augustus 2026
De meeste overige regels, waaronder de transparantieplichten en de eisen voor hoog-risicosystemen uit bijlage III.
2 augustus 2027
Eisen voor hoog-risico-AI in producten die al onder EU-productwetgeving vallen.
In november 2025 stelde de Europese Commissie voor een deel van de hoog-risicoregels uit te stellen (het Digital Omnibus-pakket). Controleer daarom altijd de actuele data op de site van de Europese Commissie voordat je plant.
Boetes
Wat staat er op het spel?
- Tot € 35 miljoen of 7% van de wereldwijde jaaromzet voor verboden AI-praktijken
- Tot € 15 miljoen of 3% voor het niet naleven van de meeste andere verplichtingen
- Tot € 7,5 miljoen of 1% voor het geven van onjuiste of misleidende informatie aan toezichthouders
Voor het mkb en start-ups geldt steeds het laagste van de twee bedragen. Naast boetes kan een toezichthouder ook eisen dat je een systeem aanpast of uit gebruik neemt.
Aan de slag
Zo maak je je organisatie AI Act-proof
Zes stappen die voor bijna elke organisatie werken, of je AI nu zelf bouwt of inkoopt.
1
Breng je AI in kaart
Maak een lijst van alle AI-systemen die je bouwt of gebruikt, ook ingekochte tools: wat doen ze en wie raken ze?
2
Bepaal categorie en rol
Kies per systeem de risicocategorie en of je aanbieder of gebruiker bent. Leg in een paar zinnen uit waarom. Hulp bij de risicocategorie.
3
Test en toon het aan
Test je AI op de risico’s die bij de categorie horen: hallucinaties, bias, datalekken en prompt injection. Bewaar de resultaten als bewijs.
4
Blijf monitoren
AI verandert na livegang, ook zonder dat iemand de code aanpast. Test daarom regelmatig opnieuw. Lees over model drift.
5
Regel governance
Leg verantwoordelijkheden, menselijk toezicht en documentatie vast. ISO 42001 geeft daarvoor een bruikbaar kader.
6
Train je mensen
Zorg voor AI-geletterdheid: medewerkers die met AI werken, moeten de mogelijkheden en de risico’s begrijpen.
Bewijs voor de AI Act
Zo helpt VeritasAI
VeritasAI test je AI-model automatisch met 90+ risicotests in 13+ categorieën, gekoppeld aan de AI Act, ISO 42001, OWASP en NIST. Je ziet per standaard hoe je AI scoort, welke antwoorden het model gaf en wat je moet verbeteren. Met wekelijkse tests bouw je het bewijs op dat een auditor vraagt.
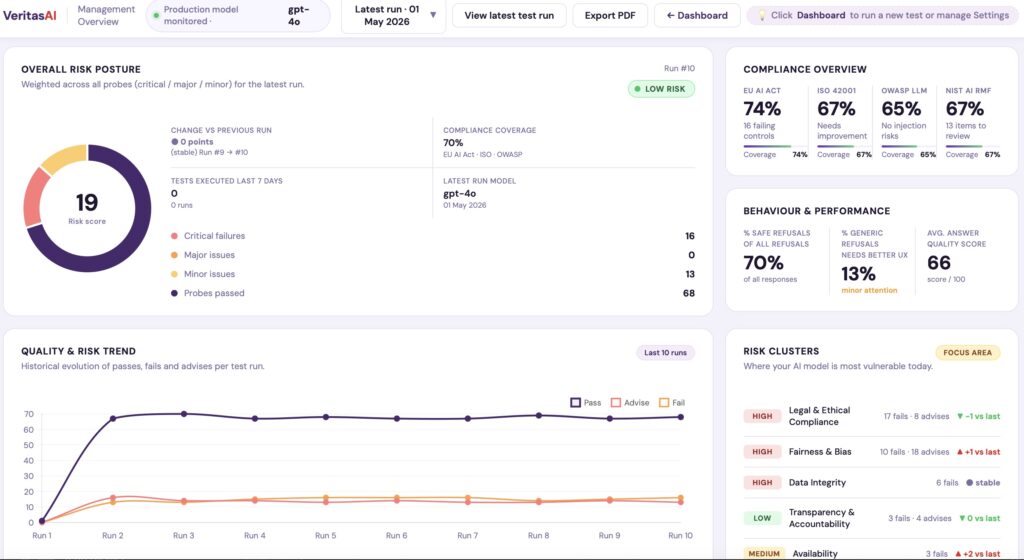
VeritasAI geeft geen juridisch advies en is geen certificering. Het geeft je wel het testbewijs dat je nodig hebt om aan te tonen dat je AI onder controle is.
FAQ
Veelgestelde vragen over de AI Act
Geldt de AI Act ook voor ons als we AI alleen gebruiken?
Ja. Ook als je AI inkoopt en alleen gebruikt, heb je plichten. Voor iedereen geldt AI-geletterdheid. Gebruik je een hoog-risicosysteem, dan moet je het volgens de instructies gebruiken, menselijk toezicht regelen, de werking bewaken en logs bewaren.
Is ChatGPT hoog risico onder de AI Act?
Het onderliggende model valt onder de regels voor AI-modellen voor algemene doeleinden, die vooral voor de maker gelden. Jouw toepassing krijgt een eigen categorie: als schrijfhulp meestal minimaal risico, bij het beoordelen van sollicitanten hoog risico.
Wat is het verschil tussen de AI Act en ISO 42001?
De AI Act is wetgeving: je moet eraan voldoen. ISO 42001 is een vrijwillige norm voor het managen van AI in je organisatie. De norm helpt je wel om veel van de eisen uit de AI Act aantoonbaar te regelen.
Geldt de AI Act ook voor bedrijven buiten de EU?
Ja, als het AI-systeem in de EU op de markt komt of als de uitkomsten in de EU worden gebruikt. Waar het bedrijf zelf zit, maakt niet uit.
Hoe toon je aan dat je AI voldoet?
Met documentatie en bewijs over tijd: hoe het systeem is getest, wat er misging en wat je hebt verbeterd. Een eenmalige check is niet genoeg; regelmatig testen en de resultaten bewaren wel.
Zorg dat je AI VeritasAI-verified is
Blijf compliant. Blijf zeker. Houd de controle.
Liever mailen? info@veritasai.ai